AI GüvenliğiGüncel Siber Olaylar
Fireworks AI, Notion ve Apify İhlalleri: AI Tedarikçi Riski
Aziz Özdemiroğlu
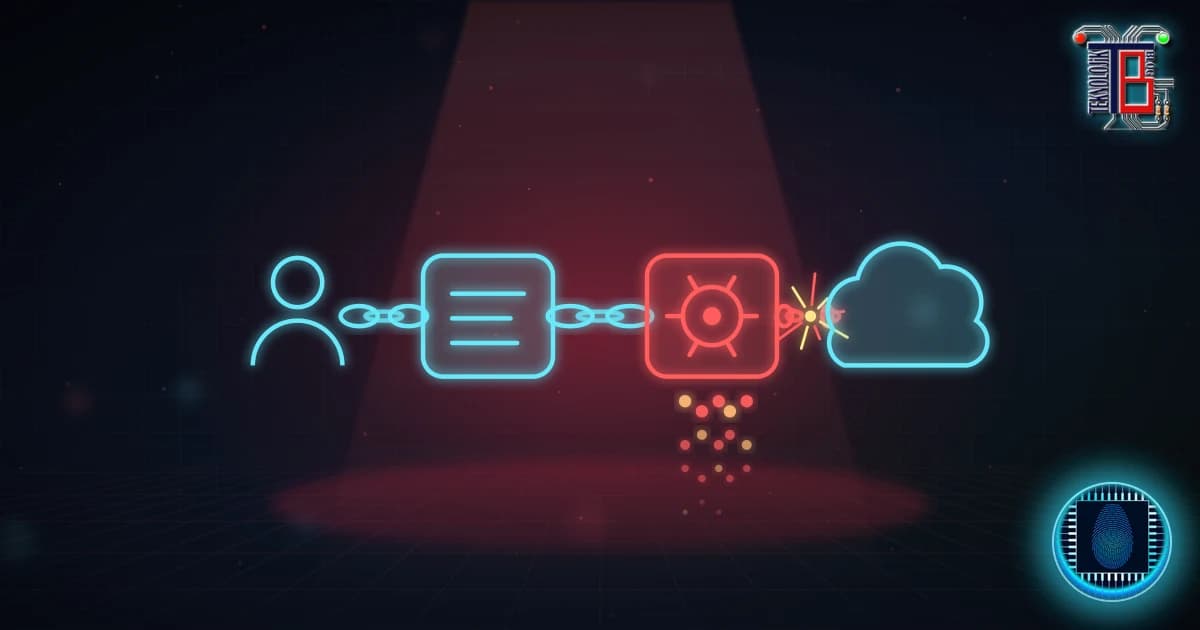
Kasım 2026'da ortaya çıkan iki ihlal, yapay zekâ çağında tedarik zinciri riskinin nasıl büyüdüğünü açıkça gösterdi. Açık model çalıştırma platformu Fireworks AI'daki ihlal Notion müşterilerinin AI sohbet kayıtlarına kadar uzandı. Web kazıma ve otomasyon platformu Apify'da ise tek bir ele geçirilmiş kimlik bilgisi, müşteri hesaplarına zincirleme erişim sağladı. Bu yazıda iki olayı doğrulanmış bilgilerle özetliyor, ardından kendi AI ve SaaS tedarikçileriniz için uygulanabilir bir risk kontrol listesi sunuyoruz.
Kısaca
- Fireworks AI: Saldırgan önce şirketin bulut sağlayıcısını ihlal etti, oradan bir geliştirme sistemine ulaştı. Bazı müşterilerin fatura bilgileri ve veri setleri etkilendi. Bu, iki ay içinde yaşanan ikinci olay.
- Notion: Fireworks üzerinden çalışan "Insights" özelliğini kullanan Notion AI müşterilerinin sohbet kayıtları çalındı. Notion, müşterilerinin yaklaşık %1'inin etkilendiğini açıkladı.
- Apify: 9–10 Kasım'daki saldırıda ele geçirilen bir kimlik bilgisi ek kimlik bilgilerine ve ilişkili hesaplara erişim için kullanıldı. Şirket 91.000 müşterisi olduğunu belirtiyor, etkilenen hesap sayısını ise açıklamadı.
- Ders: Bir AI özelliğini açtığınızda verileriniz sizin görmediğiniz alt tedarikçilere de akar. Sözleşme, veri akışı haritası ve çıkış planı şart.
Olay 1: Fireworks AI ve Notion
Ne oldu?
Fireworks AI, açık ağırlıklı modelleri bulutta çalıştırmak için kullanılan bir çıkarım (inference) platformu. TechCrunch'ın 12 Kasım 2026 tarihli haberine göre şirket, bir saldırganın bulut sağlayıcısını ihlal ederek bir Fireworks geliştirme sistemine eriştiğini ve bu erişimin bazı müşteri verilerinin açığa çıkmasına yol açtığını doğruladı. Fireworks'ün güvenlik bültenine göre çalınan veriler arasında fatura bilgileri ve bazı veri setleri var.
BleepingComputer kaynaklı özetlere göre olay 23 Ekim'de yaşandı. Etkilenen veriler arasında kaynak meta verileri (kaynak kimlikleri, görünen adlar, açıklamalar), fatura ve teslimat adresleri, fatura ve ödeme geçmişi ile bazı müşteriler için eksik model ağırlıkları ve veri setleri sayılıyor. Aynı kaynaklar ödeme kartı verilerine erişilmediğini belirtiyor. Bu ayrıntılar ikincil kaynaklara dayandığı için kesin kapsam için Fireworks'ün kendi bültenini esas alın.
Fireworks'e göre saldırganların motivasyonu finansal. Amaçları, büyük dil modellerine yetkisiz erişimden elde edilen token'ları üçüncü kişilere satmak.
Notion nasıl etkilendi?
Notion, Fireworks'ü AI özelliklerinden biri için alt işleyici olarak kullanıyordu. Fireworks'ün bildirimi üzerine Notion:
- 3 Kasım'da sistemlerinin Fireworks ile bağlantısını kesti,
- Fireworks tarafında tutulan verilerin silinmesini sağladı,
- iki şirket arasındaki tüm bağlantıyı durdurdu.
Notion'a göre çalınan veriler, "Insights" özelliğini kullanan Notion AI müşterilerinin sohbet kayıtları. Bunlar modele yazılan girdileri ve modelin sohbete yazdığı çıktıları kapsıyor. Şirket, verilerin önemli bir kısmının hangi müşteriye ait olduğunun belirlenemediğini ve olayın müşterilerinin yaklaşık %1'ini etkilediğini açıkladı.
Burada çarpıcı olan şu: Notion kullanıcılarının çoğu, sohbetlerinin "Fireworks" adlı bir şirketin altyapısından geçtiğini bilmiyordu. Alt işleyici listeleri genelde gizlilik politikasının derinlerinde durur.
Olay 2: Apify
Ne oldu?
Çek merkezli web kazıma ve otomasyon platformu Apify, SecurityWeek'in aktardığına göre 9 ve 10 Kasım tarihlerinde bir saldırıya uğradı. Saldırı 11 Kasım'da fark edildi, saldırganın erişimi engellendi ve soruşturma başlatıldı. Şirketin açıklamasına göre saldırgan, ele geçirilmiş bir kimlik bilgisini kullanarak ek kimlik bilgileri elde etti ve ilişkili Apify hesaplarına erişti. İlk kimlik bilgisinin nasıl ele geçirildiği açıklanmadı.
Apify 12 Kasım'da bazı müşterilerin kişisel bilgilerine veya depolanan verilerine erişildiğini doğruladı.
Hangi veriler?
Bir müşterinin Reddit'te paylaştığı ve SecurityWeek'in aktardığı bildirime göre etkilenen veri türleri şunlar:
| Veri türü | Durum |
|---|---|
| Ad, e-posta, IP adresi, hesap etkinliği | Erişildi |
| Fatura bilgileri | Erişildi |
| Tuzlanmış parola özetleri (salted hash) | Erişildi |
| 2FA kurtarma kodları ve telefon numaraları | Erişildi |
| Google/GitHub ile girişe bağlı kimlik doğrulama token'ları | Erişildi |
| Kart bilgisi | Yalnızca kart sahibinin adı, son kullanma tarihi ve son 4 hane |
| Tam kart numarası ve güvenlik kodu | Erişilmedi |
Bu liste, Apify'ın kamuya açık açıklamasından değil, müşteri bildiriminin aktarımından derlenmiştir.
Apify'ın aldığı önlemler
- Ek izleme devreye alındı ve kritik dahili sırlar (secrets) değiştirildi.
- GitHub dahil bazı üçüncü taraf OAuth bağlantıları iptal edildi.
- Özel GitHub depolarından Actor derleyen müşterilerden GitHub entegrasyonlarını yeniden bağlamaları istendi.
Apify müşterisiyseniz şimdi ne yapmalısınız?
- Parolanızı değiştirin. Özetler tuzlanmış olsa da zayıf parolalar çevrimdışı kırılabilir.
- 2FA'yı sıfırlayın. Kurtarma kodları sızmış olabileceği için yeni bir kimlik doğrulayıcı kaydedin ve yeni kurtarma kodları üretin.
- GitHub ve Google OAuth yetkilerini gözden geçirin. GitHub'da Settings → Applications → Authorized OAuth Apps altından Apify erişimini iptal edip yeniden verin.
- Apify API token'larınızı yenileyin. CI/CD hatlarında,
.envdosyalarında veya sır kasalarında saklanan token'ları değiştirin. - Actor'larınızın kullandığı üçüncü taraf kimlik bilgilerini yenileyin. Örneğin hedef sitelerin API anahtarları veya proxy parolaları.
- Oltalama dalgasına hazırlıklı olun. Sızan ad, e-posta ve fatura bilgileri, "faturanız ödenmedi" türü hedefli e-postalarda kullanılabilir.
Asıl ders: AI tedarik zinciri riski
İki olay farklı görünse de ortak bir örüntüye sahip:
Siz → SaaS ürünü (Notion) → AI alt işleyicisi (Fireworks) → Bulut sağlayıcısı
                                      ↑
                         Saldırının girdiği halka
Bir AI özelliğini açtığınızda verileriniz çoğu zaman üç dört katmanlı bir zincirden geçer. Zincirin en zayıf halkası sizin güvenliğinizi belirler.
AI/SaaS tedarikçisi değerlendirme kontrol listesi
- Alt işleyici listesi: Tedarikçi AI özellikleri için hangi şirketleri kullanıyor? Liste kamuya açık mı, değişince bildirim geliyor mu?
- Veri saklama: İstemler (prompt) ve çıktılar alt işleyicide ne kadar süre tutuluyor? "Sıfır saklama" (zero data retention) seçeneği var mı?
- Eğitimde kullanım: Verileriniz model eğitiminde kullanılıyor mu? Sözleşmede açıkça yasaklandı mı?
- Özellik bazında kapatma: Riskli AI özelliklerini (ör. içgörü/analiz) yönetici olarak kapatabiliyor musunuz?
- İhlal bildirimi süresi: Sözleşmede kaç saat içinde bildirim taahhüdü var? (GDPR/KVKK süreleriyle uyumlu mu?)
- Geliştirme ortamı ayrımı: Tedarikçi, üretim verilerini geliştirme sistemlerine kopyalıyor mu? Fireworks olayında giriş noktası bir geliştirme sistemiydi.
- Kimlik bilgisi hijyeni: Tedarikçi hesabınıza bağlı OAuth yetkileri en az ayrıcalıkla mı verildi? Kullanılmayanlar iptal edildi mi?
- Çıkış planı: Tedarikçiyi yarın kapatmak zorunda kalsanız verilerinizi nasıl siler ve dışa aktarırsınız? Notion bağlantıyı aynı gün kesebildi, siz kesebilir misiniz?
KVKK açısından not
Türkiye'de faaliyet gösteren bir şirketseniz, kişisel veri içeren istemleri yurt dışındaki bir AI işleyicisine göndermek yurt dışına veri aktarımı kapsamına girebilir. Sohbet kayıtlarına müşteri adları, sözleşme detayları veya sağlık bilgisi yazılıyorsa, aktarımın hukuki dayanağını ve veri işleme sözleşmelerini hukuk ekibinizle gözden geçirin.
Sonuç
Fireworks–Notion ve Apify olayları, "SaaS kullanıyoruz, güvenlik onların sorunu" yaklaşımının artık geçerli olmadığını gösteriyor. AI özellikleri verilerinizi yeni ve görünmez halkalardan geçiriyor. Bu hafta yapılabilecek en somut iş, kullandığınız her SaaS ürününde AI özelliklerinin hangi alt işleyicilere veri gönderdiğini listelemek ve gerekmeyenleri kapatmak.
Kaynaklar
- TechCrunch — Cyberattack on Fireworks AI allowed hackers to access Notion customers' chat transcripts
- Notion — Security incident involving a third-party AI vendor
- Fireworks AI — October 2026 Security Incident Update
- SecurityWeek — Apify Confirms Customer Data Accessed in Cyberattack
- Apify Status — Security incident
- Privacy Guides — Data Breach Roundup (Nov 6–12, 2026)